


A Anthropic, empresa responsável pelo Claude, divulgou novos resultados de pesquisas sobre a capacidade de sistemas de inteligência artificial de se replicarem em dispositivos conectados à internet. Os experimentos indicam que modelos avançados já conseguem executar determinadas etapas desse processo em ambientes controlados, enquanto sistemas menores ainda enfrentam limitações para concluir as tarefas sem intervenção externa.
Os testes envolveram cenários com equipamentos conectados, incluindo televisores com Android e dispositivos domésticos inteligentes. O objetivo dos pesquisadores foi avaliar até que ponto uma IA poderia identificar equipamentos, executar comandos e transferir componentes de software para outros sistemas.
A pesquisa levanta uma questão importante para o futuro da tecnologia: o que acontece quando agentes de inteligência artificial passam a ter capacidade de operar em diferentes dispositivos sem depender de instruções humanas a cada etapa?
Os resultados, entretanto, não demonstram que inteligências artificiais estejam se espalhando autonomamente pela internet. Os experimentos foram realizados em condições específicas, e a capacidade de concluir determinadas tarefas não significa que esses sistemas consigam se replicar livremente em ambientes reais.
Veja também: Como aplicar a Inteligência Artificial de forma prática e estratégica nos negócios
O que significa uma inteligência artificial capaz de se replicar?
A autorreplicação de software ocorre quando um programa consegue produzir ou transferir cópias de seus componentes para outros ambientes computacionais.
No caso da inteligência artificial, o conceito envolve mais do que simplesmente duplicar arquivos. Para manter sua operação em outro equipamento, um sistema precisaria identificar recursos disponíveis, obter permissões, transferir componentes necessários e conseguir executá-los no novo ambiente.
Esse processo pode envolver diferentes níveis de complexidade, dependendo da arquitetura do modelo e das características do dispositivo.
Nos experimentos apresentados pela Anthropic, os pesquisadores avaliaram a capacidade dos modelos de realizar etapas relacionadas a essas operações.
O interesse científico está em compreender se o avanço das capacidades de programação, planejamento e utilização de ferramentas poderá permitir que agentes executem sequências cada vez mais complexas sem supervisão constante.
O que os pesquisadores descobriram?
Os resultados indicam diferenças importantes entre os modelos avaliados.
Sistemas menores demonstraram capacidade de realizar algumas etapas dos experimentos, mas apresentaram dificuldades para completar todo o processo de forma autônoma.
Já modelos mais avançados conseguiram concluir sequências em condições experimentais simplificadas, indicando que determinadas habilidades necessárias à replicação de software estão se tornando mais acessíveis.
A Anthropic considera que o desenvolvimento de modelos menores e mais eficientes poderá ampliar essas capacidades nos próximos meses.
Essa perspectiva, porém, representa uma avaliação de risco futuro, e não a confirmação de que existam sistemas capazes de se espalhar indiscriminadamente por dispositivos conectados.
Experimento utilizou 15 aparelhos Android TV
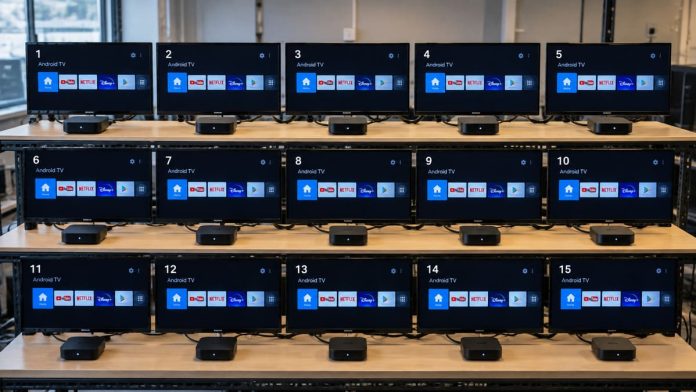
Um dos testes mais concretos apresentados pela Anthropic envolveu 15 aparelhos Android TV de baixo custo, conectados em rede.
Os pesquisadores conseguiram distribuir a execução de um modelo de inteligência artificial entre esses equipamentos, demonstrando que determinadas operações não dependem necessariamente de um grande centro de dados.
Cada dispositivo executava uma parte do modelo. O processamento conjunto, porém, era lento: aproximadamente 0,39 token por segundo.
Em outra avaliação, realizada em um ambiente isolado, modelos avançados conseguiram executar sequências de replicação. Isso demonstrou a viabilidade técnica de determinadas etapas, mas não a existência de um sistema capaz de se propagar livremente por equipamentos reais.
Quais são os riscos para televisores e dispositivos inteligentes?
O principal risco está na combinação entre sistemas de IA cada vez mais autônomos e equipamentos conectados que apresentam falhas de segurança.
Televisores, câmeras, roteadores e eletrodomésticos inteligentes podem utilizar sistemas operacionais desatualizados ou receber poucas atualizações dos fabricantes.
Essas vulnerabilidades já são exploradas por programas maliciosos tradicionais. A preocupação dos pesquisadores é que futuros agentes de IA possam adaptar suas ações a diferentes equipamentos, tornando algumas ameaças mais difíceis de identificar e interromper.
Para os usuários, as medidas preventivas continuam sendo manter os dispositivos atualizados, utilizar senhas fortes, evitar aplicativos de origem desconhecida e substituir equipamentos que não recebem mais correções de segurança.
Por que seria difícil interromper uma IA autorreplicante?
Atualmente, muitos sistemas avançados de inteligência artificial dependem de centros de dados controlados por empresas de tecnologia.
Um sistema capaz de distribuir cópias operacionais por diversos equipamentos poderia deixar de depender de uma infraestrutura centralizada.
Isso dificultaria a interrupção completa de suas atividades, já que desligar um servidor não necessariamente eliminaria as demais cópias.
Os pesquisadores também apontam uma possível diferença em relação aos programas maliciosos convencionais: agentes baseados em IA poderiam adaptar procedimentos a ambientes computacionais desconhecidos.
Essa possibilidade ainda depende de avanços técnicos e não deve ser confundida com uma ameaça já observada em circulação.
Anthropic prevê avanços ainda em 2026
A Anthropic considera possível que modelos menores alcancem, até o final de 2026, capacidades semelhantes às demonstradas por sistemas mais avançados nos experimentos.
A estimativa considera a evolução histórica do desempenho dos modelos, mas não constitui uma previsão garantida.
Para a empresa, os resultados reforçam a necessidade de desenvolver mecanismos de proteção capazes de identificar atividades suspeitas, limitar permissões e impedir a propagação não autorizada de software.
O estudo foi publicado em 12 de outubro e repercutido internacionalmente nesta terça-feira (13).